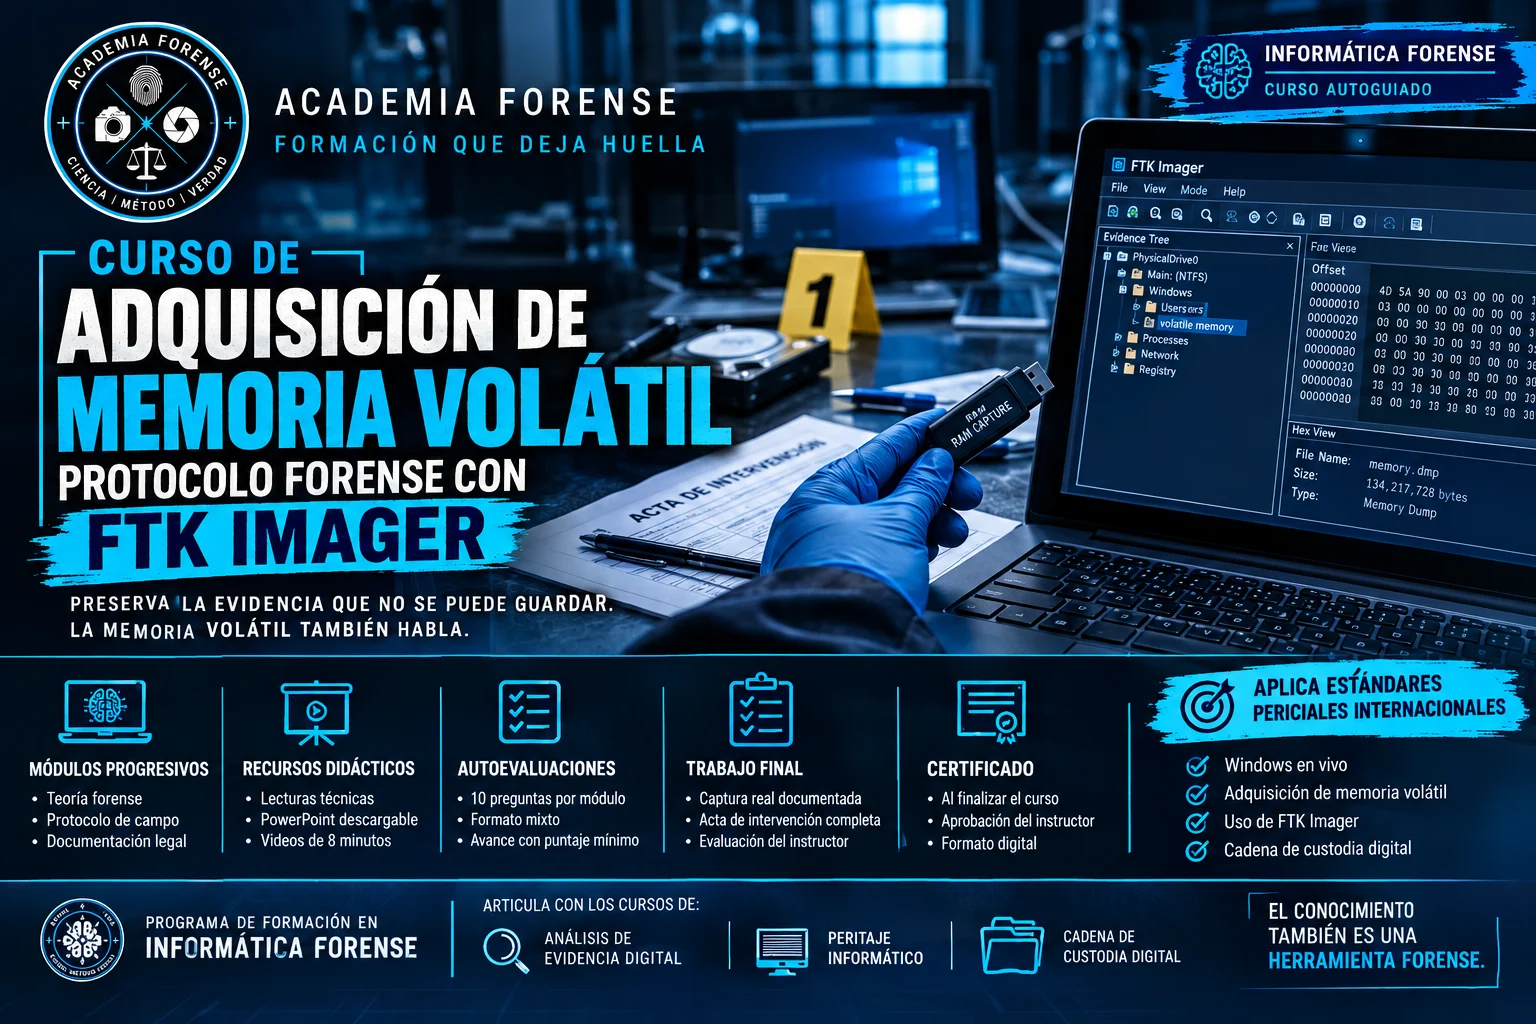
Adquisición de Memoria Volátil en Sistemas Windows: Protocolo Forense con FTK Imager
Lista de deseos Compartir

Contenido del curso

Estructura de Módulos y Lecciones
El curso abre estableciendo el marco deontológico y legal antes de tocar cualquier herramienta. El Módulo 0 presenta al instructor, define los objetivos del cursado y delimita con precisión el rol pericial del especialista en informática forense: sus alcances, sus límites legales y las responsabilidades que asume al intervenir una escena digital. El Módulo 1 construye la base conceptual sin la cual ningún procedimiento tiene sentido. El participante comprende qué es la memoria RAM desde una perspectiva forense, qué tipo de evidencia crítica aloja —procesos activos, conexiones de red, credenciales, malware residente— y por qué su destrucción comienza en el instante en que alguien apaga el equipo sin protocolo. Se trabaja el orden de volatilidad establecido por el estándar internacional RFC 3227. El Módulo 2 convierte la preparación previa en un acto pericial en sí mismo. Se arma el kit de campo con FTK Imager en modalidad portable, se organiza el dispositivo de destino con la estructura de carpetas del caso y se completa el checklist de verificación antes de salir a escena. Un kit mal preparado contamina la evidencia antes de que comience la intervención. El Módulo 3 es el núcleo técnico del curso. El participante ejecuta el protocolo completo de captura de memoria RAM sobre un equipo Windows encendido con FTK Imager: apertura con privilegios de administrador, configuración del destino y nombre del volcado conforme a nomenclatura pericial, ejecución de la captura y confirmación del archivo resultante. Cada paso está documentado y cronometrado. El Módulo 4 transforma el volcado en evidencia legalmente válida. Se aplica la verificación criptográfica de integridad mediante hash MD5 y SHA1 con FTK Imager, se registran los valores obtenidos y se completan las plantillas de cadena de custodia. Sin este paso, el archivo capturado no tiene valor probatorio ante un tribunal. El Módulo 5 cierra el procedimiento desde la perspectiva jurídico-pericial. El participante redacta el acta de intervención con nivel de suficiencia técnica, distingue entre acta técnica, informe pericial y dictamen, e identifica qué elementos utiliza un juez o fiscal para valorar o impugnar evidencia digital. Se analizan errores documentales frecuentes y sus consecuencias procesales concretas. El Módulo 6 es el trabajo final integrador evaluado por el instructor. El participante ejecuta el ciclo forense completo de forma autónoma sobre su propio equipo y entrega un expediente técnico que incluye volcado verificado, acta de intervención, cadena de custodia y registro fotográfico del proceso. La aprobación de este entregable habilita la emisión del certificado.

Módulo O Marco profesional, deontológico y normativo
Este módulo orientativo no requiere evaluación. Su función es contextualizar al participante dentro del curso, establecer las reglas de avance, presentar al instructor y definir el marco deontológico y legal dentro del cual se inscribe la práctica de la informática forense. Es el punto de partida obligatorio antes de acceder al contenido técnico.

Módulo 1 Evidencia volátil y orden de volatilidad
Evidencia volátil y orden de volatilidad. Este módulo explica qué datos de un equipo en funcionamiento se pierden al apagarlo, con el paso del tiempo o por las acciones del propio operador. Presenta el orden de volatilidad de la RFC 3227 y los criterios del NIST para priorizar qué recolectar primero. Al finalizar, el participante podrá definir evidencia volátil, ordenar fuentes de datos según su volatilidad y justificar por escrito por qué la memoria RAM se adquiere antes que el disco. Incluye una práctica breve sobre su propio equipo. Lectura estimada: 35 minutos.

Módulo 2 Preparación del Entorno de Campo
l participante aprende a preparar el kit forense de campo antes de llegar a la escena. Se aborda la selección, verificación y organización de los dispositivos necesarios, la descarga e instalación portable de FTK Imager, la verificación de integridad del instalador, la estructura de carpetas del caso en el dispositivo de destino y la lista de verificación previa a toda intervención. El énfasis está en la preparación como acto pericial: un kit mal preparado equivale a una escena contaminada antes de comenzar.

Módulo 3 Protocolo de Captura con FTK Imager
Este es el módulo central del curso. El participante ejecuta, paso a paso, el procedimiento completo de captura de memoria RAM con FTK Imager sobre un equipo Windows encendido y con sesión activa. Cada lección corresponde a una etapa del protocolo: apertura de la herramienta con privilegios correctos, configuración de los parámetros de captura, selección del destino, ejecución y confirmación del resultado. Se trabaja sobre los criterios de nomenclatura profesional del volcado y las opciones avanzadas de la herramienta. Este módulo requiere que el participante cuente con el equipamiento detallado en los requisitos del curso.

Módulo 4 Integridad, Hash y Cadena de Custodia
El participante aprende a convertir un volcado de memoria en evidencia legalmente válida mediante la verificación criptográfica de integridad y el registro documentado de la cadena de custodia. Se explica el concepto de hash criptográfico, su función como precinto digital de la evidencia, los algoritmos utilizados en la práctica pericial (MD5, SHA1, SHA256) y el procedimiento de verificación con FTK Imager. Se introduce la cadena de custodia como requisito procesal ineludible y se trabaja con las plantillas provistas en el curso. Este módulo marca la diferencia entre un archivo y una evidencia.

Módulo 5 Documentación Pericial y Valor Legal de la Evidencia
Este módulo aborda el cierre documental de la intervención desde la perspectiva pericial y procesal. El participante aprende a completar el acta de intervención con nivel de suficiencia técnica para su presentación ante un tribunal, comprende la diferencia entre el acta técnica y el informe pericial, identifica los elementos que un juez o fiscal utilizará para valorar o impugnar la evidencia digital, y reconoce las consecuencias procesales de una documentación deficiente. Este módulo es de especial relevancia para los participantes con perfil jurídico.

Módulo 6 Trabajo Final Integrador
El participante ejecuta el ciclo forense completo de forma autónoma: desde la preparación del kit hasta la entrega del expediente técnico documentado. Simula una intervención real sobre su propio equipo, aplica el protocolo aprendido en los módulos anteriores y entrega un paquete de evidencia que incluye el volcado verificado por hash, el acta de intervención completa, la cadena de custodia registrada y las capturas de pantalla del proceso. El trabajo es evaluado por el instructor conforme a la rúbrica provista. La aprobación de este módulo habilita la emisión del certificado.

Valoraciones y reseñas de estudiantes

Aún no hay reseñas.
Aún no hay reseñas.
Scroll al inicio